

Googles säkerhetsnycklar Titan kan klonas
Är dock rätt så komplicerat
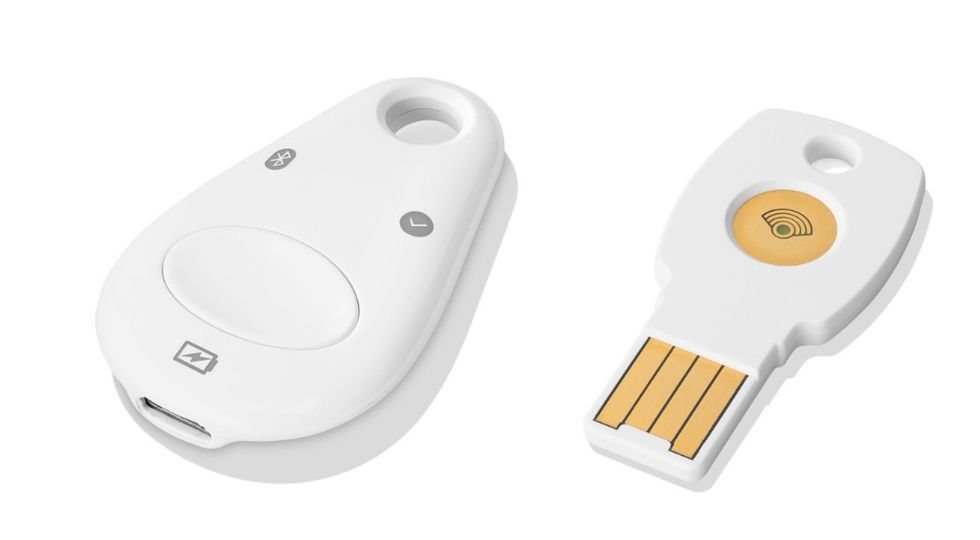
Titan Security Key
Forskare har hittat ett säkerhetshål i Googles hårdvarunycklar "Titan Security Key" vilket innebär att dessa går att klona, något som potentiellt skulle kunna ge obehöriga tillgång till andras datorer och konton på olika tjänster.
Det verkar dock inte som om nycklarna går att klona i en handvändning. I en rapport om det hela skriver forskarna att det krävs att en obehörig behöver tillgång till inloggnings-uppgifter, fysisk tillgång till nyckeln som ska klonas, utrustning för tusentals dollar samt många timmars arbete för att kunna klona en nyckel. Dessutom kan administratören för nyckeln göra den ogiltig i det fallet en användare upptäcker att den försvunnit, något som gör att en obehörig antagligen måste genomföra arbetet förhållandevis snabbt för att den klonade nyckeln ska vara användbar.
Sannolikheten att man skulle drabbas av det här är med andra ord låg. Att möjligheten finns är dock givetvis oroande då en av tankarna bakom FIDO U2F-protokollet är att det ska vara omöjligt att göra en kopia av en hårdvarunyckel, något som alltså nu inte längre verkar vara fallet.
Förutom Googles Titan-nycklar så ska den här attacken gå att använda på hårdvarunycklar från svensk Yubico, Feitan och NXP enligt forskarna. Ni hittar en lista på nycklar som enligt forskarna är sårbara för attacken i faktarutan här nedanför. Google eller någon av de andra tillverkarna har än så länge inte kommenterat sårbarheten i sina hårdvarunycklar.


Läs gärna våra regler!