PowerPoint kan sprida malware utan att man klickar på något
Verkar dock inte vara något utbrett problem
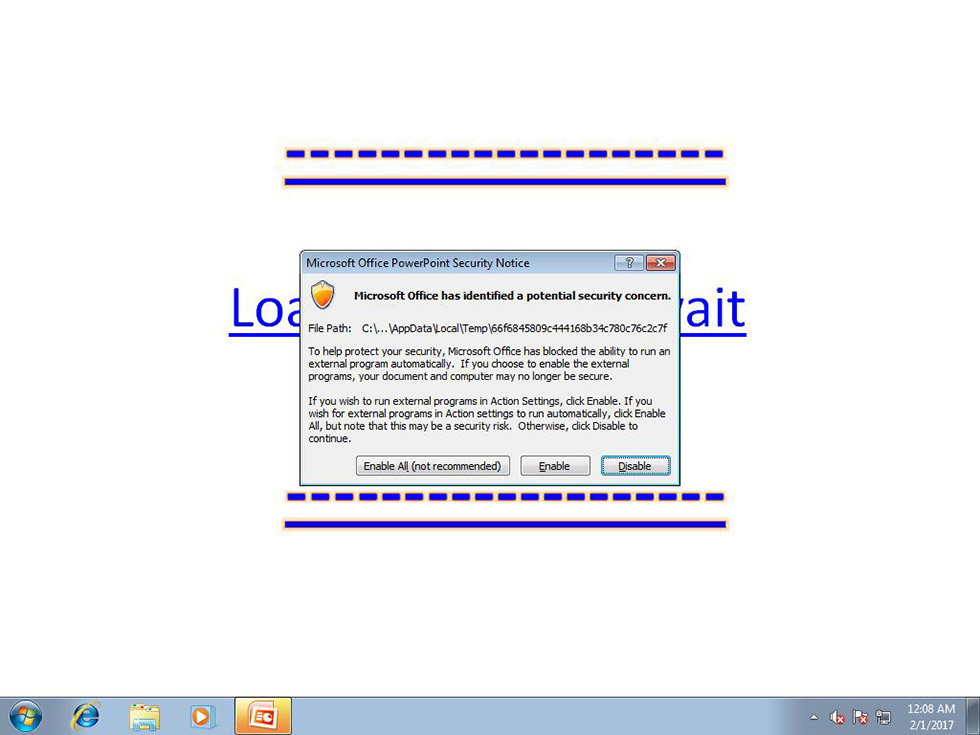
Säkerhetsforskare på säkerhetsföretaget Trend Micro har hittat en ny typ av malware som genom PowerPoint bifogad via mail kan smitta Windows-användare utan att de klickar på något i dokumentet.
Anledningen till detta är att den smittade PowerPoint-filen innehåller ett PowerShell-script som aktiveras och smittar datorn med malware så fort man drar musmarkören över en länk i PowerPoint-filen. Det ska dock påpekas att nyare versioner av Microsoft Office är försedda med så kallat "Protected View" vilket gör att om man kör en hyfsat modern version av Office så får man en varning innan scriptet som installerar malware på datorn dras igång.
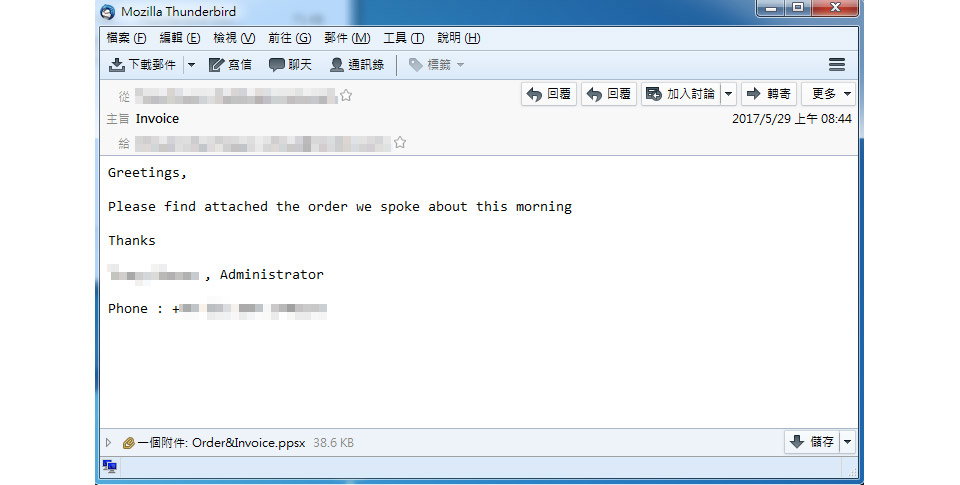
Mailen som har levererat det smittade PowerPoint-dokumentet ska ha haft titlar som till exempel "Purchase Order", "Invoice" samt "Confirmation" och främst distribuerats till företag och organisationer i Europa, Afrika samt Mellanöstern.