Senaste
torsdag

Analysplugin för Wordpress utgör säkerhetsrisk

Dags att uppdatera WP-Slimstat
Om du använder Wordpress och har tillägget WP-Slimstat installerat så bör du se till att uppdatera till den senaste versionen omgående. Det har nämligen visat sig att den förra versionen 3.9.5, som var aktuell fram tills för någon vecka sedan, och tidigare versioner utgör en stor säkerhetsrisk. Enligt säkerhetsföretaget Sucuri, som hittat svagheten i tillägget, är ungefär en miljon hemsidor utsatta för risk.

Problemet är att en säkerhetsbugg gör det lätt att hacka tilläggets "secret key" och sedan få tillgång till känslig data liksom användarnamn och andra uppgifter. Det går också att ta över hela hemsidan. Så här skriver Sucuri på sin blogg:

"During a routine audit for our WAF [Web application firewall], we discovered a security bug that an attacker could, by breaking the plugin’s weak “secret” key, use to perform a SQL Injection attack against the target website.

“This is a dangerous vulnerability, you should update all of your websites using this plugin as soon as possible.”
Webb, Sajter, WP-Slimstat, plugin, wordpress, säkerhetsrisk

036.8°

Facebook lanserar verktyg för att förhindra självmord

Dock endast i USA än så länge

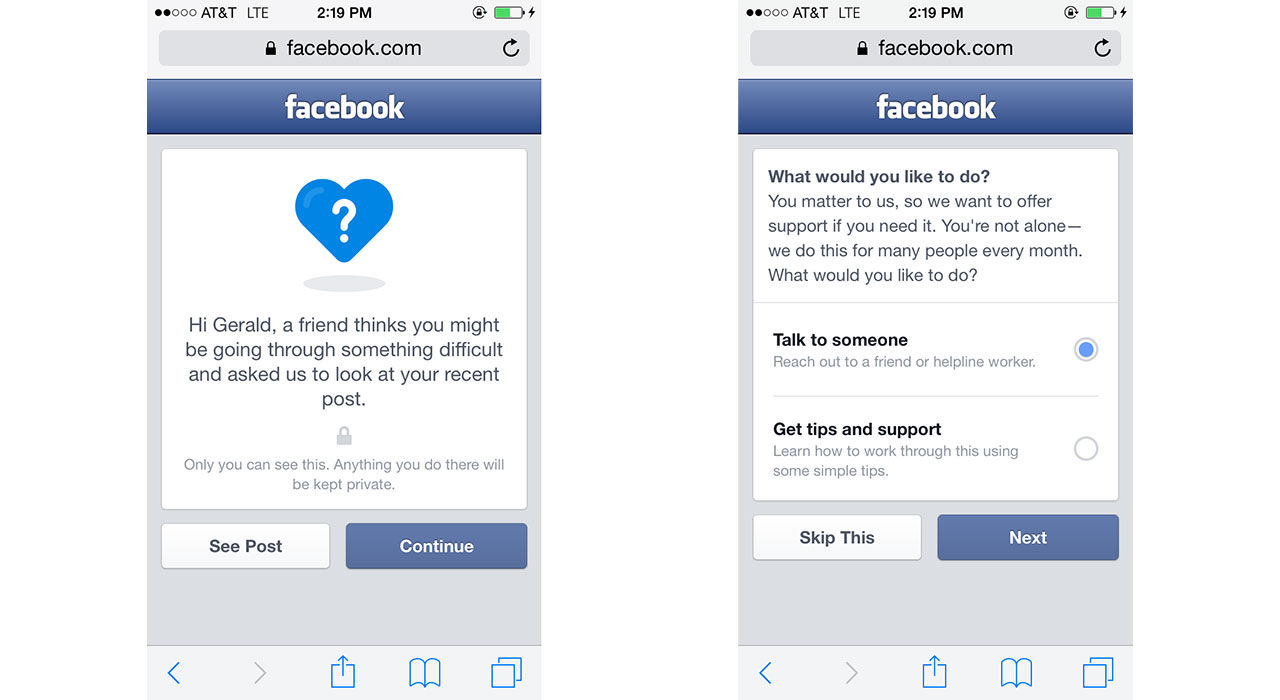
Facebook har rullat ut en ny funktion där användare ges möjlighet att att flagga inlägg från sina vänner om man tror att dessa kan vara på väg att skada sig själva eller på annat sätt verkar må psykiskt dåligt.

Om någon rapporterar in sådana inlägg kommer Facebook att erbjuda användaren som har skrivit inlägget att kontakta någon att prata med eller få tips och hjälp om användaren anser att den behöver det.

Facebook samarbetar med de amerikanska hjälporganisationerna Forefront, Now Matters Now, the National Suicide Prevention Lifeline samt Save.org med den här hjälpen och för tillfället kommer funktionen endast finnas tillgänglig för amerikanska användare. Man skriver dock att man arbetar med att bygga upp liknande samarbeten med organisationer i andra länder.

Webb, Facebook, facebook, självmord, hjälp

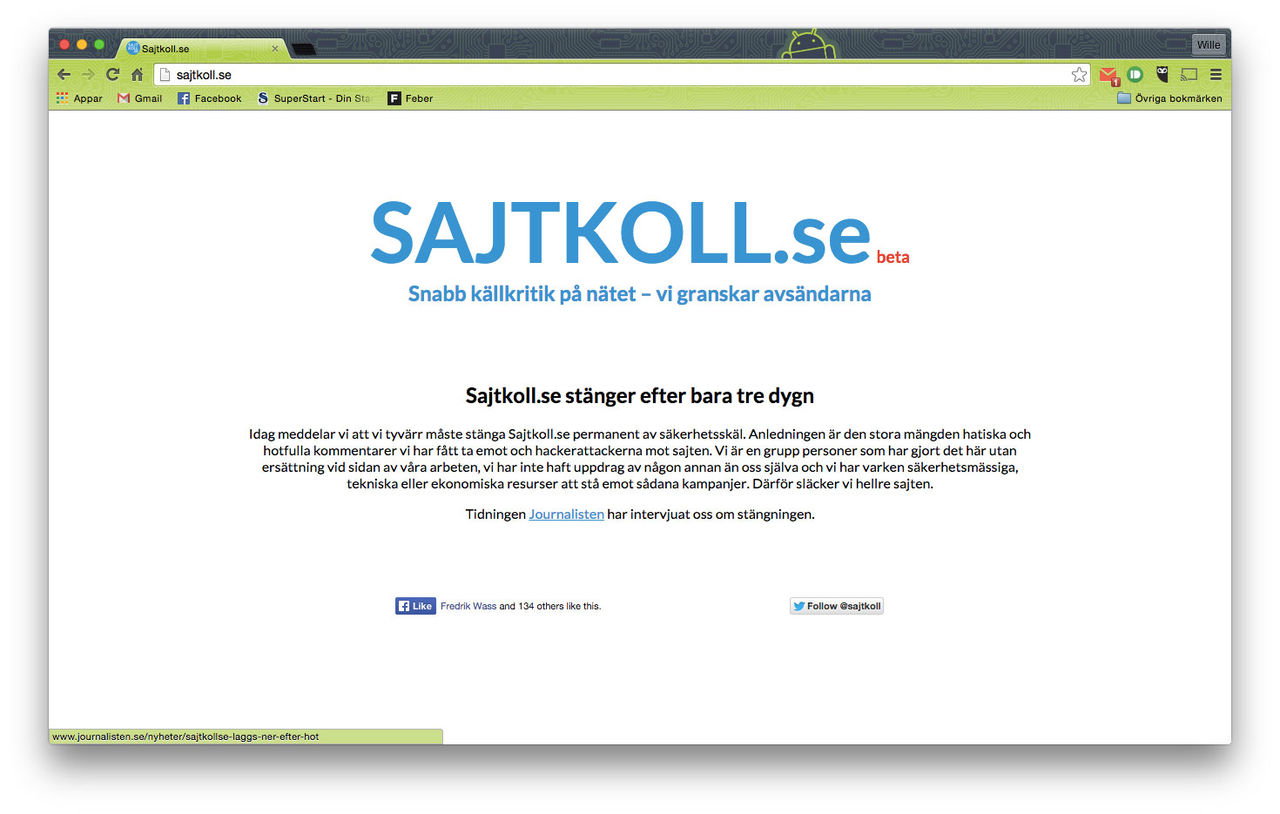
Sajtkoll stänger ner efter näthat

Grundare säger att hans familj har kartlagts

För några dagar sedan drog tjänsten Sajtkoll igång och tanken var att det skulle bli en tjänst som skulle granska hur trovärdig en sajts avsändare var baserat på domännamnet. Nu stänger man dock ner tjänsten efter det att framför allt grundaren av sajten säger sig ha blivit utsatt för en hatkampanj på nätet och han säger även att att han sett tecken på att någon försökt kartlägga hans familj.

Till Dagens Media säger grundaren av Sajtkoll:
"Dels har jag fått hatiska kommentarer som har gjort att jag har känt mig väldigt jagad. Sedan är det andra saker som jag har upplevt som hotfullt. Jag har dessutom sett otvetydig information på att någon har försökt kartlägga min familj. Det kommer för nära helt enkelt, det känns som att det kan hända något närsomhelst."
Sajtkoll blev även utsatt för hackingattack samma dag man lanserade tjänsten i betaversion och någon postade innehållet i tjänstens databas på ett svenskt hackingforum. Om även detta bidragit till att man nu stänger ner tjänsten framgår inte.

Webb, Övrigt, näthat, sajtkoll, källkritik, avsändareVia Dagens Media

Uppdatering av Spotifys desktopapp

Integreras med musiktexttjänsten Musixmatch

Spotify har uppdaterat sin desktopklient med lite nya funktioner där den största uppdateringen är att man nu har implementerat en funktion som gör att man snabbt kan kolla in en låts text med hjäp av tjänsten Musixmatch.

Som ni kan se i videon ovan så kan man med ett knapptryck få fram låttexten "karaoke"-format vilket kanske kan vara roligt om man själv vill stå och skråla framför datorn men inte är helt säker på låttexten.

Förutom det så har man förbättrat sin "FriendFeed" så att det ska bli enklare att hålla koll på vad ens vänner/bekanta/kontakter lyssnar på och man har även introducerat en viral topplista som varje dag visar vilken musik från Spotify som blivit mest delad i sociala medier.

Webb, Spotify, spotify, desktop, uppdatering, Musixmatch

Lenovos hemsida hackad av Lizard Squad

Ungdomar driver med företaget

Två av medlemmarna i Lizard Squad ska ha hackat Lenovos hemsida och driver nu med företaget genom att lägga upp bilder på sig själva utklädda som karaktärer ur låten Breaking Fire från High School Musical.

Det är Ryan King och Rory Andrew Godfrey, tidigare identifierade som medlemmar av hackergruppen, som ligger bakom tilltaget. I koden bakom sidan kan man exempelvis läsa texten "the new and improved rebranded Lenovo website featuring Ryan King and Rory Andrew Godfrey.”

Tydligen ska det röra sig om en kapning av DNS-erna vilket gör att trafik skickas till Cloudflare istället för Lenovos egna servrar. Det innebär också att vissa fortfarande kan se Lenovos riktiga hemsida istället för den hackade.


Attacken kommer bara några dagar efter att Lenovo ertappats med att ha levererat den förinstallerade programvaran Superfish på sina datorer som sedan visade sig innebära en säkerhetsrisk.

Webb, Övrigt, Lenovo, Lizard Squad, hackad

024.6°