

Avancerat malware infekterar routrar i väst
ZuoRAT tros ha härjat runt sedan pandemin inleddes
Säkerhetsforskare har upptäckt ett malware som infekterat routrar i Nordamerika och Europa, ett malware som verkar ha varit aktivt sedan pandemin drog igång 2020. Malwaret kallas för ZuoRAT (Remote Access Trojan) och är del av en större hackingkampanj som ser ut att ha inletts våren 2020.
ZuoRAT anses vara ett väldigt sofistikerat malware vilket fungerar som en slags förlöpare som öppnar upp routrar, och systemen de är kopplade till, för andra malwares och trojaner. Bland de routrar som blivit infekterade av ZuoRAT finns modeller från bland andra Cisco, Netgear, Asus och DrayTek. Det finns i dagsläget ingen lista över exakt vilka router-modeller som riskerar att infekteras av ZuoRAT.
Exakt vem som ligger bakom ZuoRAT finns det inga uppgifter om ännu. Givet hur sofistikerat malwaret är så tror dock flera bedömare att någon statligt sponsrad organisation eller grupp har tagit fram malwaret. I koden och anrop som görs från malwaret finns vissa kopplingar till kinesiska tjänster, men ingen har än så länge sagt rakt ut att Kina skulle kunna ligga bakom ZuoRAT.
Skulle en router vara infekterad med ZuoRAT så går malwaret att avlägsna genom att man fabriksåterställer routern. En del bedömare anser att ZuoRAT är det allvarligaste malwaret som drabbat så kallade SOHO-routrar (Small Office or Home Office) sedan malwaret VPNFilter upptäcktes 2018, ett malware som Ryssland anses ha stått bakom.
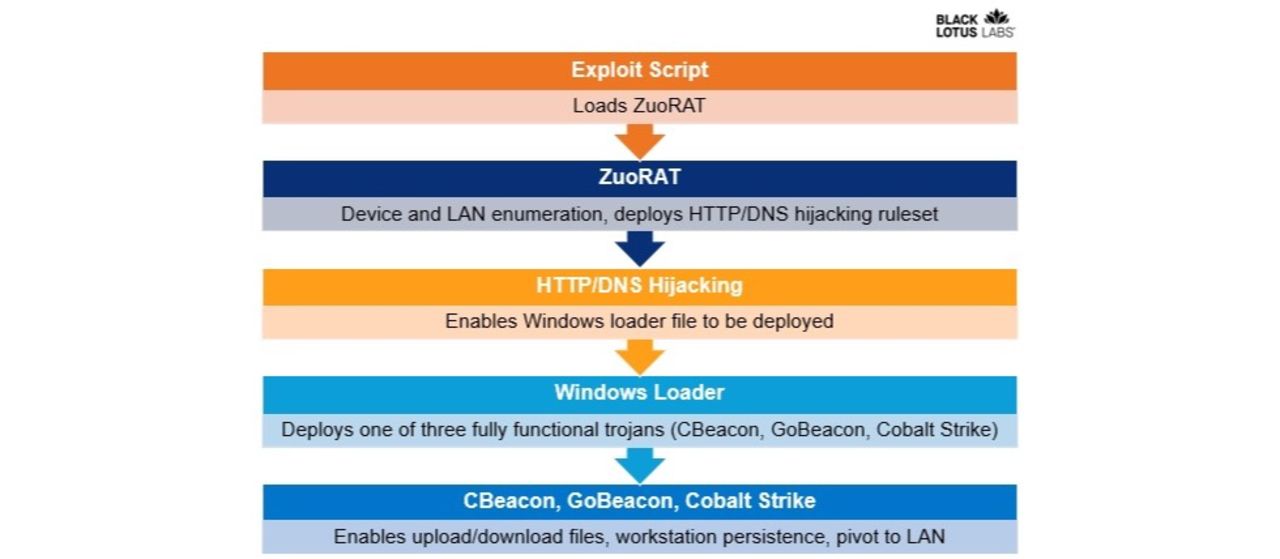
Här nedan hittas en förenklad infografik på hur ZuoRAT går tillväga för att infektera system. Vill ni läsa en mycket längre beskrivning så hoppar vidare till Lumen Technologies Black Lotus Labs på länken nedan.


Läs gärna våra regler!