

Grok Build läckte data publikt
Bland annat från sin ägare SpaceXSI
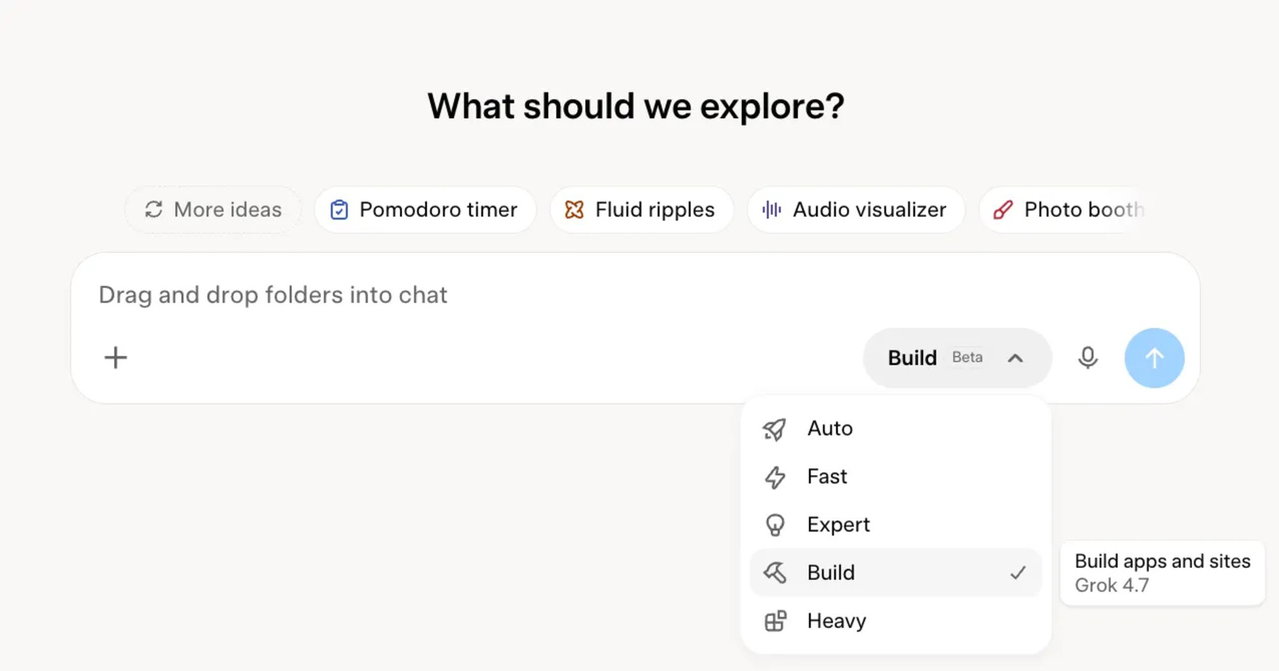
Säkerhetsföretaget Claroc har avslöjat en bugg i Grok Build, xAI:s AI-agent som används för att vajbkoda, som gjorde det möjligt för obehöriga att ta del av appar från de som använde Grok Build.
Buggen som upptäckts kallar Claroc för GhostShares och innebär att länkar till appar som skapats läggs upp publikt utan behörighetskontroll på adresser som "appnamn.grok.me". Även om en obehörig inte känner till "appnamn" listas dessa i publika DNS-databaser när de väl använts och går att hitta via dessa.
SpaceX bland de drabbade
Claroc uppger att man kunnat komma åt över 35.000 appar utan behörighetskontroll som skapats av Grok Build användare. Ett 20-tal av dessa var till och med skapade av olika divisioner inom SpaceX och X företag som, precis som xAI, ägs av SpaceXSI. Sedan SpaceXSI uppmärksammats om buggen har de berörda apparna plockats bort från Grok Build, men andra som drabbats av buggen har inte blivit upplysta ännu, skriver Ars Technica.
Inte första gången
GhostShares är inget nytt, Claroc avslöjade tidigare i år att även Metas AI-agent Muse läckte data publikt på ett liknande sätt, något som nu ska vara åtgärdat.


Läs gärna våra regler!