

Ny metod gör det svårare att upptäcka phishing
Obehöriga försöker kommer över lösenord med BITB
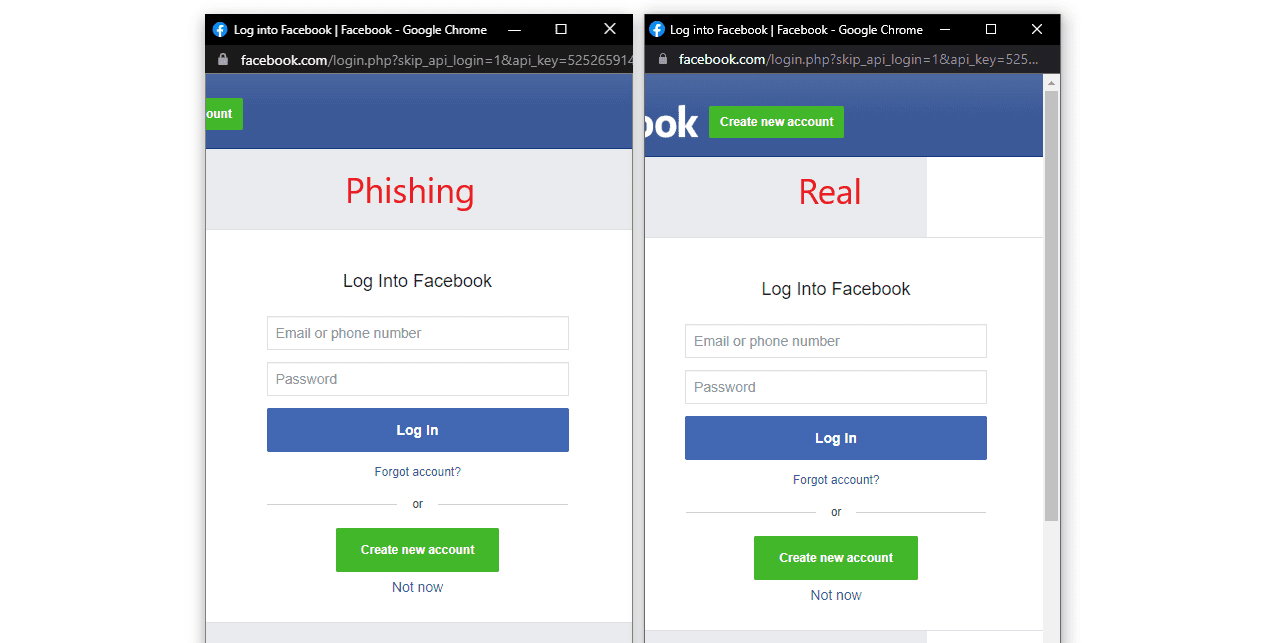
Ars Technica har skrivit lite om en metod som obehöriga har börjat använda för att komma åt lösenord till användares konton på bland annat Google och Facebook.
Metoden kallas för "Browser In The Browser" (BITB) och använder sig av diverse html-, javascript- och css-kod för att skapa ett inloggningsfönster som ser ut att komma från till exempel Facebook eller Google. I själva verket handlar det dock om ett fejkat inloggningsfönster som skickar vidare användaruppgifter till obehöriga.
Som synes i exemplet ovan är det väldigt svårt, även för dem med hyfsad datorvana, att skilja Facebooks eget inloggningfönster från det fejkade. Det finns dock några metoder som kan avslöja phishing-försöket. Googles och Facebooks egna inloggningsfönster öppnas alltid i separata webbläsarfönster medan de fejkade varianterna istället lägger sig som ett lager ovanpå phising-sidan där de skapats. Detta gör att det inte går att ändra storlek på de fejkade inloggningsrutorna eller flytta dessa utanför webbsidan som skapade dem, något som vanligtvis går att göra med separata popup-fönster som webbsidor öppnar.
För att slippa bli av med sitt konto om man skulle råka langa iväg sitt lösenord till någon obehörig så rekommenderas vi att man använder tvåfaktors-auktorisering, något som gör bara ett lösenord någorlunda värdelöst. I videoklippet nedan kan ni kolla in ett lite längre inslag om hur BITB fungerar.


Läs gärna våra regler!