
Elak bugg hittad i Thunderbolt
Obehöriga kan ta sig förbi inloggningen på datorn
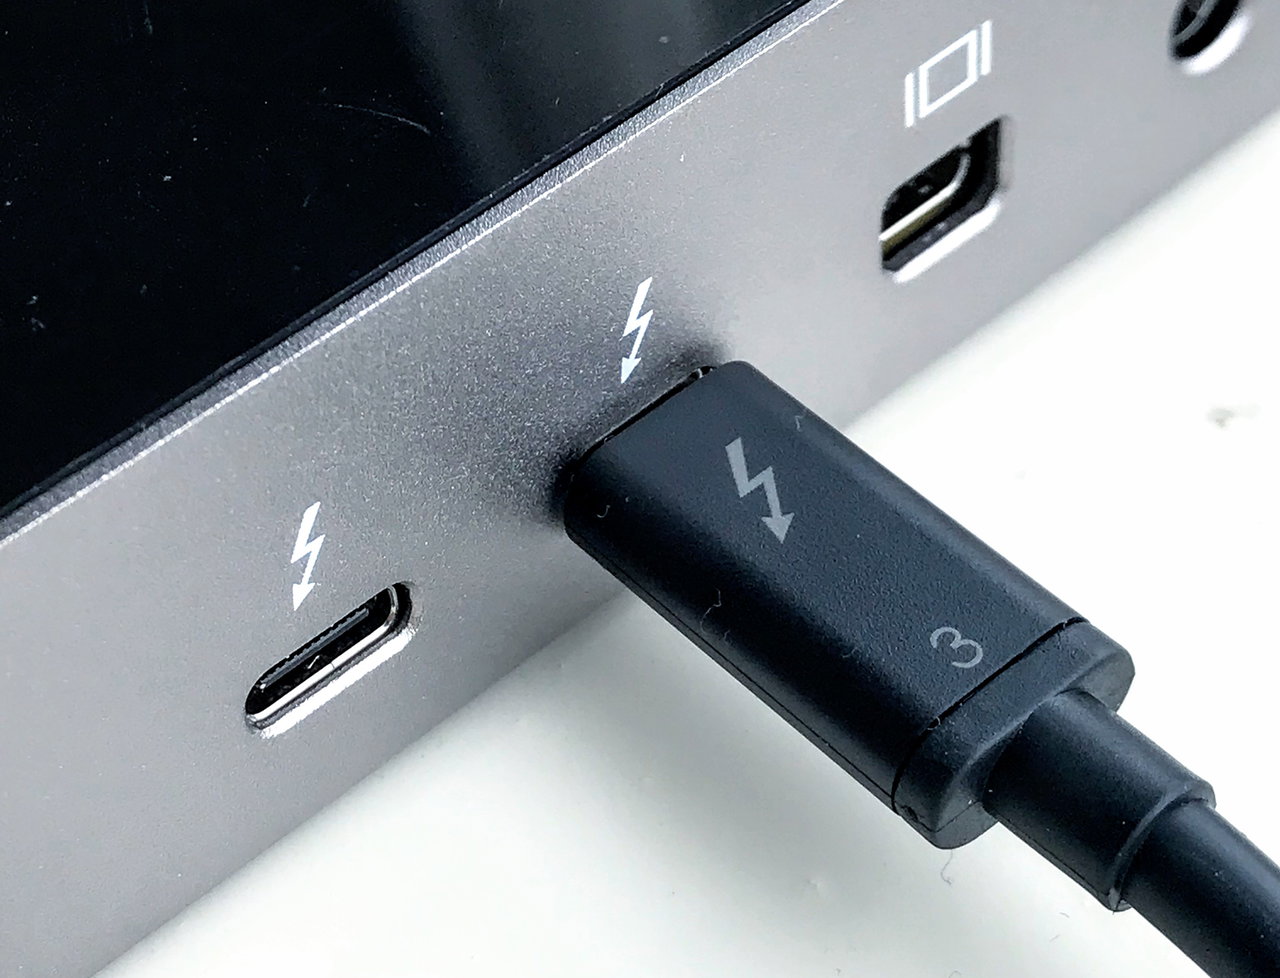
Säkerhetsanalytikern Björn Ruytenberg har hittat en rätt så otrevlig bugg i Thunderbolt-implementationen som innebär att en obehörig kan ge sig själv full tillgång till någons dator på några minuter.
Ruytenberg har utvecklat något som han kallar för Thunderspy med vilket man kan ta sig runt inloggningen i en dator som försatts i sovläge. För att det hela ska fungera måste dock att den obehörige har fysisk tillgång till datorn under några minuter då det krävs att den obehörige kommer åt datorn innanmäte. I videon här nedanför kan ni kolla in hur en Windows-dator osäkras med hjälp av Thunderspy vilket gör att det inte längre krävs något lösenord för att logga in på datorn.
Enligt Ruytenberg är alla Windows- och Linux-maskiner som sålts innan 2019 sårbara för Thunderspy-attacker och det finns i dagsläget ingen fix för detta. Därför uppmanas datoranvändare som vet med sig att deras datorer är sårbara att inte lämna dessa obevakade på hotellrum, arbetsplatser eller liknande ställen där det obehöriga kan få tillgång till deras datorer under några minuter.
Mac-datorer ska inte påverkas av Thunderspy så länge de inte kör Boot Camp, mjukvaran som låter Mac-användare köra både macOS och Windows på sina datorer.
Läs gärna våra regler!