

Sårbarhet hittad i YubiKeys hårdvarunycklar
Är möjliga att klona av obehöriga
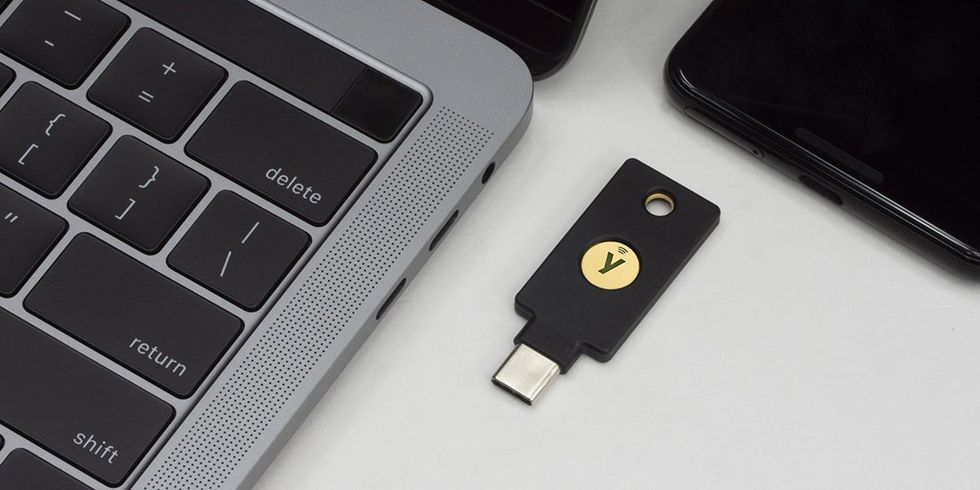
Säkerhetsforskare på franska NinjaLab har hittat en sårbarhet i de hårdvarunycklar som sålts av det svenska företaget Yubico. Det ska handla om en sårbarhet i ett kryptobibliotek från Infineon som gör att en obehörig skulle kunna göra en kopia av säkerhetssnycklar. Sårbarheten ska påverka alla YubiKey 5 Series och Security Key Series som kör firmware äldre än 5.7 samt de nycklar som kallas för YubiHSM 2 som har firmware tidigare än version 2.4.
Yubico skriver själva i ett inlägg på sin webbplats att man betecknar sårbarheten som "måttlig", bland annat för att obehöriga måste ha tillgång till nyckeln de vill klona. I inlägget skriver Yubico vidare:
"The attacker would need physical possession of the YubiKey, Security Key, or YubiHSM, knowledge of the accounts they want to target, and specialized equipment to perform the necessary attack. Depending on the use case, the attacker may also require additional knowledge including username, PIN, account password, or authentication key. See Affected Use Cases and Mitigations for more details."
Det finns ingen möjlighet att uppdatera firmware i YubiKeys, så sårbarheten i de påverkade säkerhetsnycklarna går inte att åtgärda. Yubico släppte sitt senaste firmware YubiKey 5.7 i maj. De som köpt YubiKey-nycklar efter det, givet att dessa kör YubiKey 5.7, kommer inte att påverkas av den sårbarhet i hårdvarunycklarna som nu blivit officiell.
Läs gärna våra regler!