Du vet känslan. Klockan är tio på kvällen, rörelseringen på smartklockan saknar en liten bit, och plötsligt går du en extra runda i vardagsrummet bara för att få se den sluta sig. Samma känsla har nu flyttat in i badrummet.
Låt oss vara ärliga: tandborstning är inte kul. Det är två minuter du står där, morgon och kväll, med blicken i spegeln och tankarna på annat håll. Och om du fick med allt? Ingen aning.
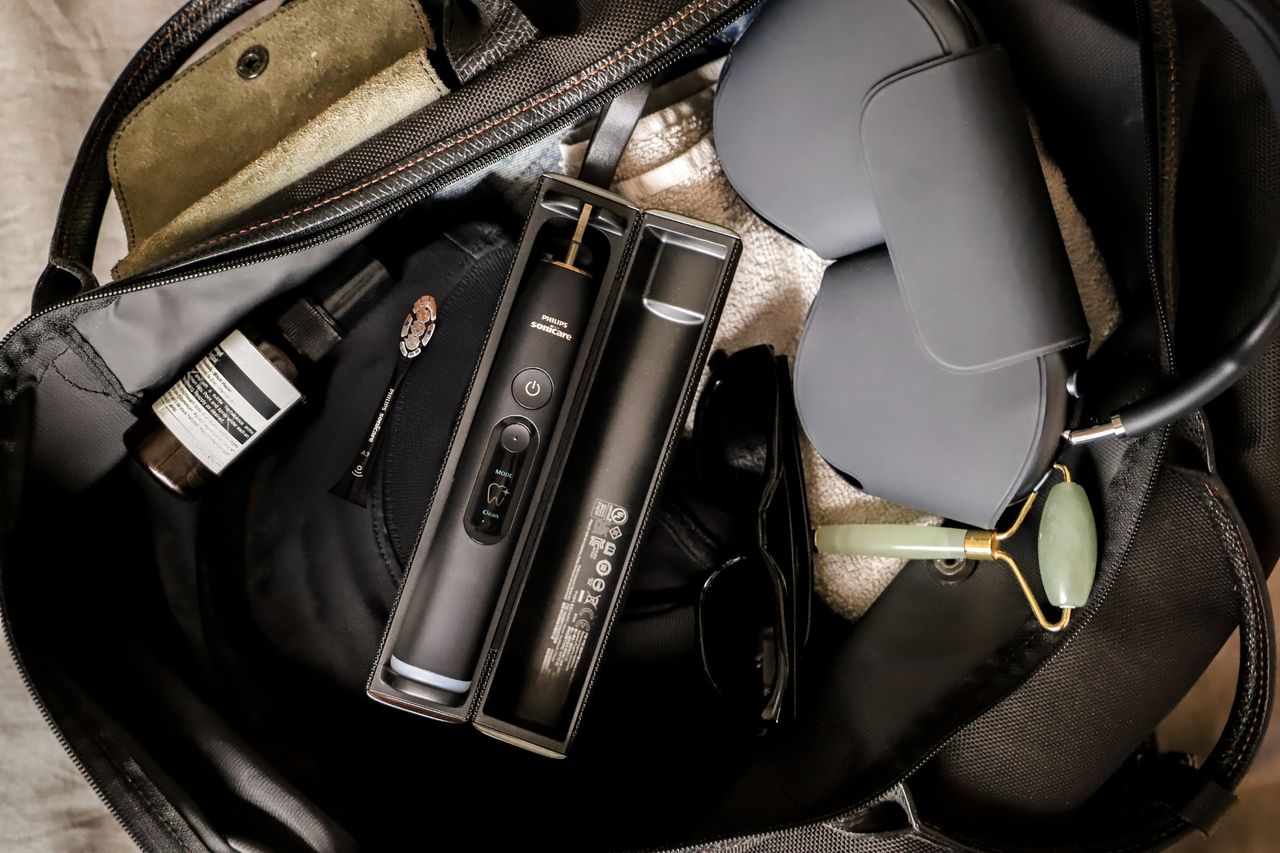
Philips nya eltandborste har en display på handtaget som visar en karta över tänderna. Allt eftersom du borstar fylls zonerna i, och när du är klar är hela kartan ifylld. Inga missade områden. Ingen gissning, ingen känsla av att "det blir nog bra".
Lyser blått när du är klar, säger ifrån när du tar i för hårt
Medan du borstar lyser en ring på handtaget blått när den zon du jobbar med är ren. Då vet du att det är dags att flytta vidare. Tar du i för hårt märker borsten det och anpassar sig automatiskt.Det funkar dessutom. I Philips eget användartest med 153 personer tyckte 92 procent att borsten gjorde dem mer medvetna om vilka ytor de brukar missa.
Funkar direkt, utan app och utan konto
Här skiljer den sig från många andra smarta tandborstar. Allt du behöver se finns på handtaget. Du behöver inte ha mobilen på handfatet, och du behöver inte skapa något konto för att det ska fungera. Vill du gräva i statistiken finns appen där, men det är ditt val.Displayen räknar dessutom ner dagarna tills det är dags att byta borsthuvud. Du slipper alltså gissa hur gammalt det är, och borsten håller samma effektivitet hela vägen.
Den är enkel på det där genomtänkta sättet, där du slutar tänka på prylen och bara använder den. Med åtta lägen och tre intensiteter hittar du snabbt det som passar dig, och sedan behöver du aldrig fundera på det igen.
Snygg och byggd för att stå framme
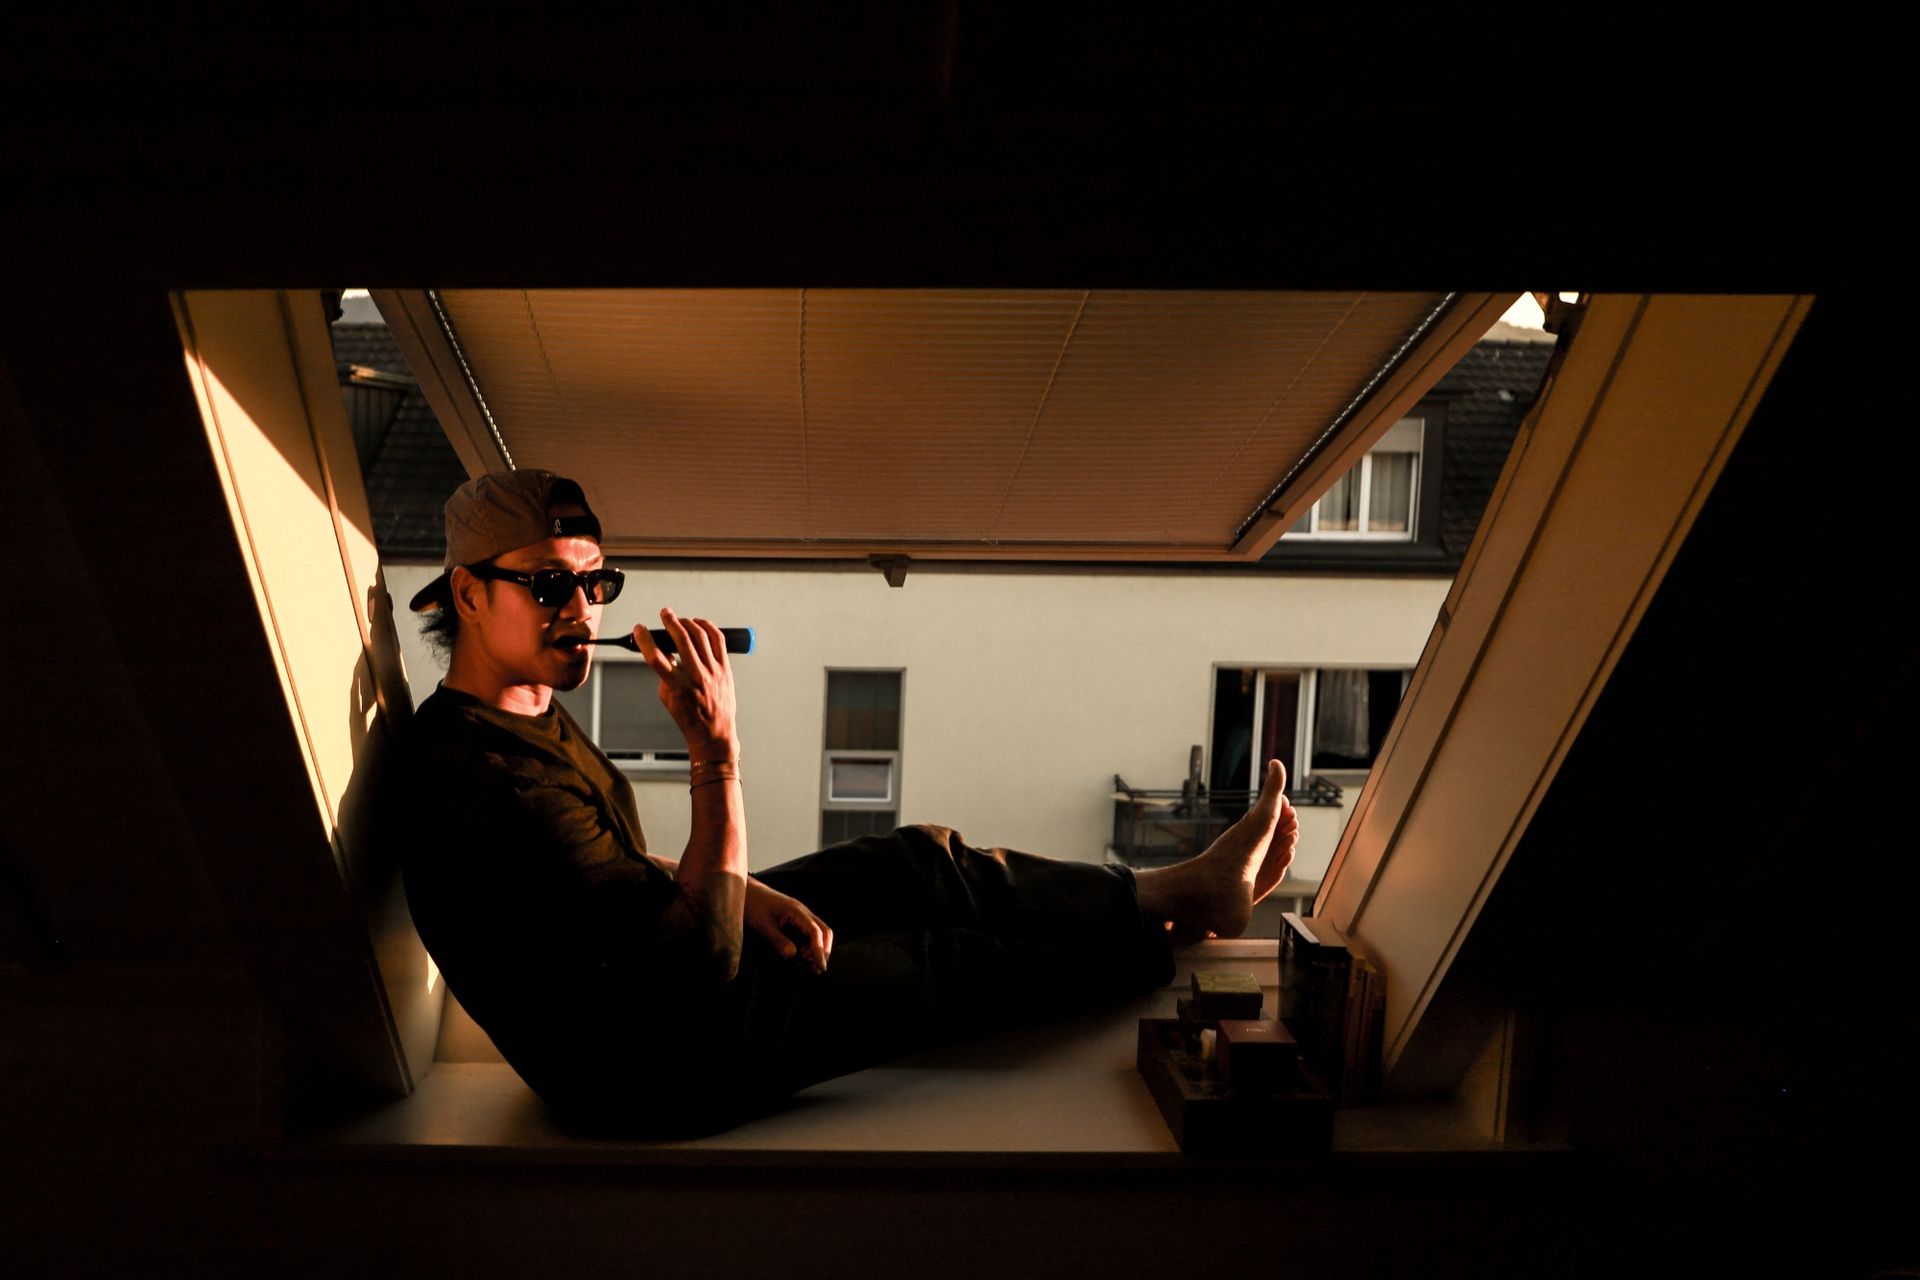
Bakom borsten står holländska Philips, och Sonicare har gjort eltandborstar i över 30 år. Handtaget har premiumfinish och laddas i ett glas som ser mer ut som en snygg designdetalj än en laddare. Motorn är dessutom tystare än i tidigare generationer, så du väcker inte hela huset när du är först upp på morgonen.Två minuter, morgon och kväll. Skillnaden är att du nu faktiskt vet när du är klar.




Läs gärna våra regler!