

British Airways riskerar miljardböter efter GDPR-fuckup
Man ska hålla koll på sina kunduppgifter
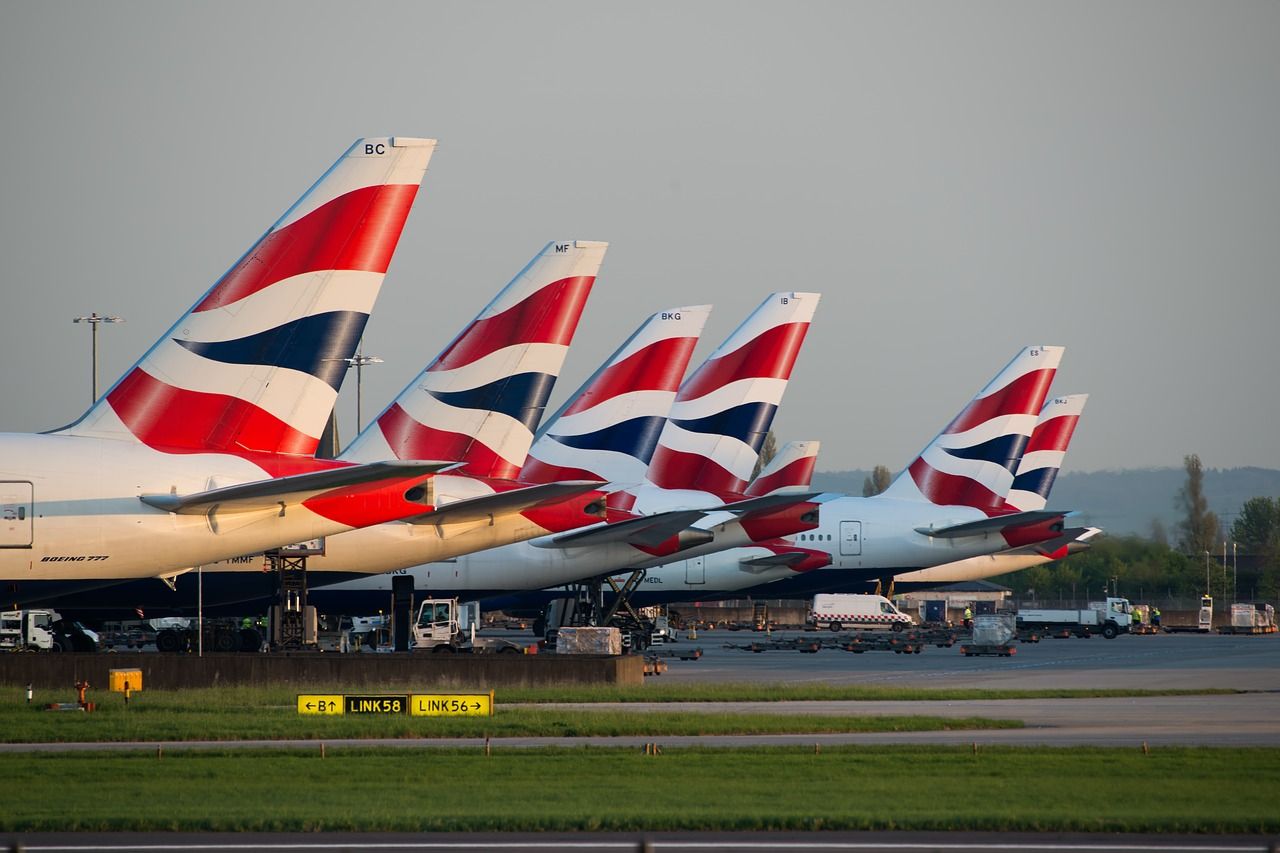
Den brittiska myndigheten Information Commissioner’s Office (ICO) har dömt flygbolaget British Airways att betala 183 miljoner pund, motsvarande cirka 2,2 miljarder svenska kronor, efter att information om runt en halv miljon av deras kunder läckt ut.
Det var förra året som flygbolaget meddelade att det hade läckt ut information om namn, adresser, inloggningsuppgifter, kortuppgifter samt bokningar för runt 500.000 av British Airways kunder. I ett uttalande säger chefen för ICO, Elizabeth Denham:
"People’s personal data is just that – personal. When an organisation fails to protect it from loss, damage or theft it is more than an inconvenience. That’s why the law is clear – when you are entrusted with personal data you must look after it. Those that don’t will face scrutiny from my office to check they have taken appropriate steps to protect fundamental privacy rights."
183 miljoner pund är en betydligt mycket högre summa än till exempel Facebooks böter på 500.000 pund, böter man fick i samband med förra årets Cambridge Analytica-härva som påverkade runt 87 miljoner användare. Anledningen till det är att det skedde innan GDPR-lagstiftningen hade börjat gälla och att en halv miljon pund var maxbeloppet som gick att döma ut enligt Data Protection Act från 1998, lagen som hanterade dataläckor innan GDPR.
Med GDPR kan ett företag bötfällas med upp till fyra procent av sin årsomsättning. De 183 miljoner pund som British Airways nu har dömts att betala ska vara 1,5 procent av företagets årsomsättning från 2017 skriver BBC. British Airways har nu 28 dagar på sig att överklaga ICO:s beslut. Huruvida de kommer att göra det finns det än så länge inga uppgifter om.


Läs gärna våra regler!