Senaste
torsdag

Nu börjar Facebook med instant video i Messenger

Videosnacka utan att ringa upp
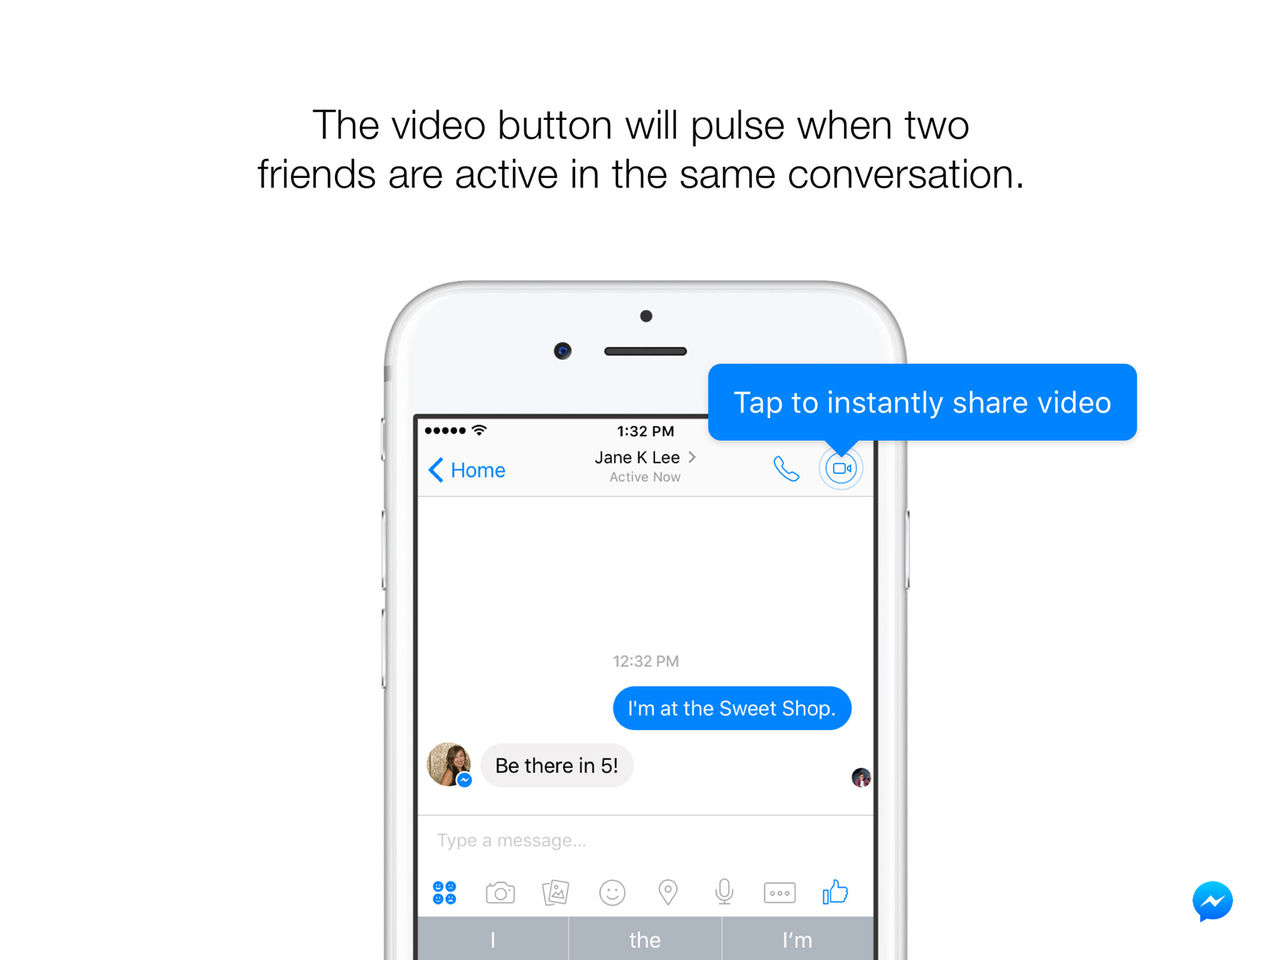
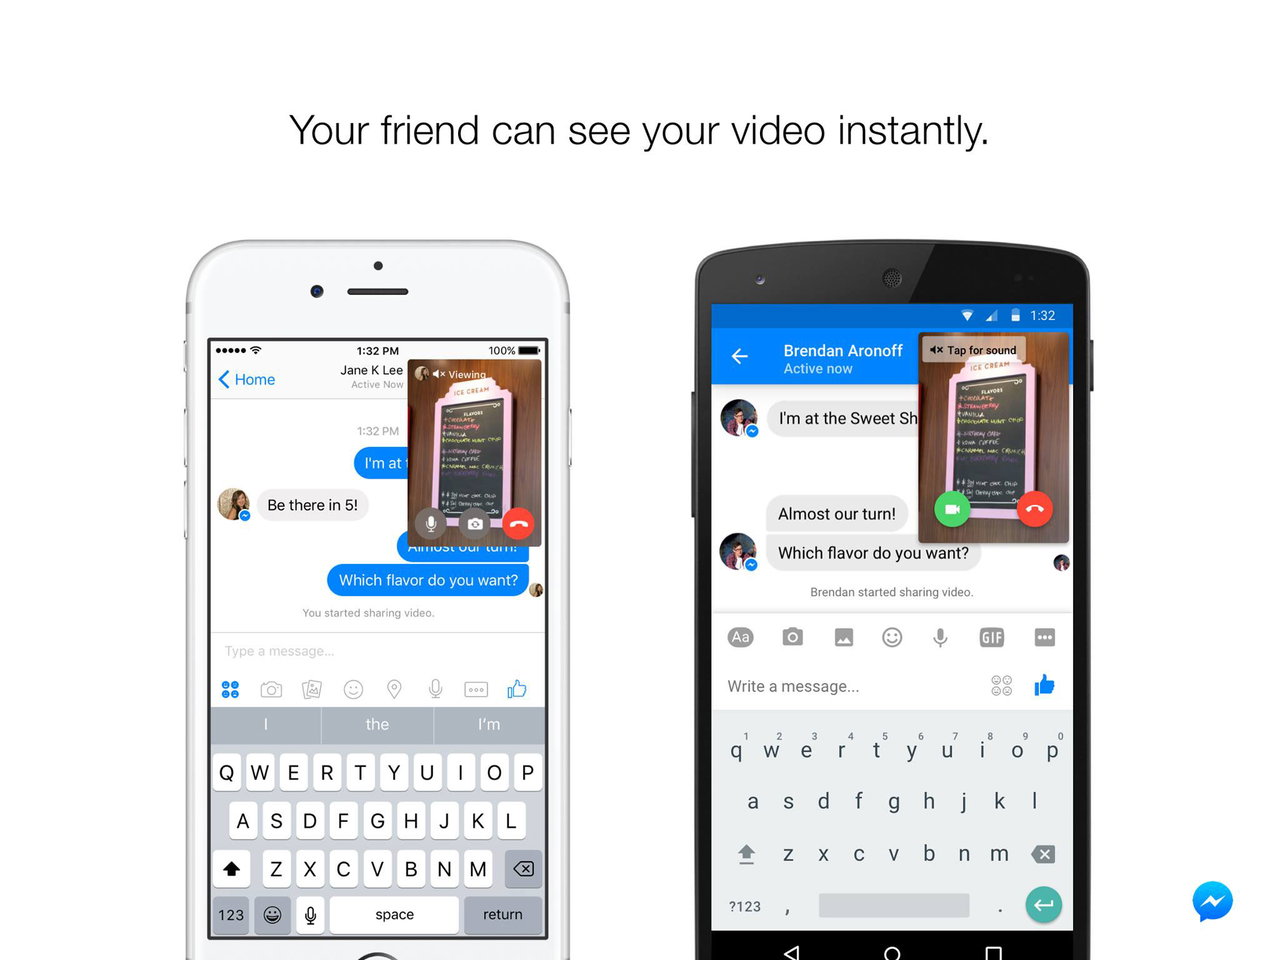
En funktion som jag älskade med Snapchat var att man kunde sätta igång en videochat utan att ringa upp om båda var inne i samma chatfönster. Det är en lysande funktion om man sitter och försöker förklara något i text och antingen bara vill säga några ord eller vill visa något snabbt.

Nu kommer funktionen till Facebook Messenger. Det funkar exakt likadant som i Snapchat. Om två personer är inne och är aktiva i en chat man kan med ett klick dela sin video till den andra personen som inte ens behöver svara. Den andra personen delar sin video först när hen själv vill det.
Webb, Facebook, facebook, messenger, videochat, videosamtal

Snart börjar Spridningskollen skicka kravbrev till svenska fildelare

Betala eller bli dragen inför rätta

IDG rapporterar om ett nytt svenskt företag som heter Spridningskollen som inom kort kommer att skicka ut tusentals kravbrev till svenskar som laddat hem upphovsrättskyddat material via The Pirate Bay och liknande sajter.

I dagsläget har Spridningskollen avtal med rättighetsinnehavarna Scanbox, Noble Entertainment, Atlantic och Crystalis Entertainment. Man har under en tid bevakat hur cirka 150 filmer har delats på nätet och kommer inom två till tre veckor skicka ut kravbrev till mellan 500 och 1.000 personer i Sverige som har laddat ner dessa. Skadeståndet till rättighetsinnehavarna har man satt till 2.000 kronor per film och betalar inte mottagare av kravbrevet så riskerar denne att dras inför rätta av Spridningskollen.

Förfarandet som Spridningskollen använder har under en tid använts i både Tyskland och Finland. I Tyskland verkar det ha fungerat väldigt bra då det är ett av de länderna som fildelar illegalt minst i världen vilket vi har skrivit om tidigare.

Bakom Spridningskollen står företaget Gothia Law, ett företag som det inte är helt lätt att hitta någon information om på nätet.

Webb, Fildelning, spridningskollen, fildelning, skadestånd, gothia law

Dropbox-läckan var värre än man rapporterat

Visade sig vara ett megahack

För några dagar sedan rapporterade vi att Dropbox bad alla som inte bytt sina lösenord sedan 2012 att ändra lösenord. Då nämnde man att man gjorde det i preventivt syfte på grund av ett dataintrång som skedde 2012. Men nu rapporteras det att detta dataintrång var allvarligare än så.

Techcrunch rapporterar nämligen att Dropbox-anställda fick sina lösenord stulna 2012 vilket ledde till att utomstående personer fick tag på nästan 67 miljoner användaruppgifter. Då nämnde man att det endast var mejladresserna som dessa utomstående personer kommit åt men tydligen var det en nedtonad sanning då det nu rapporteras att även lösenord (hashade) hamnat på vift.

Enligt Dropbox så gäller det endast konton som är skapade innan intrånget 2012 och om man har bytt lösenord sedan dess bör man vara säker. Men om man nu använder samma mailadress och lösenord på andra ställen kan ju denna information användas där istället.

Webb, Tjänster, Dropbox, Läcka, Lösenord

Google fixar Street View till Färöarna

Efter att Färöarna kört med Sheep View

I somras skrev vi om en kampanj från Färöarnas turistbyrå som syftade på att få Google att mappa upp deras 18 öar i Google Street View och den verkar nu ha lyckats.

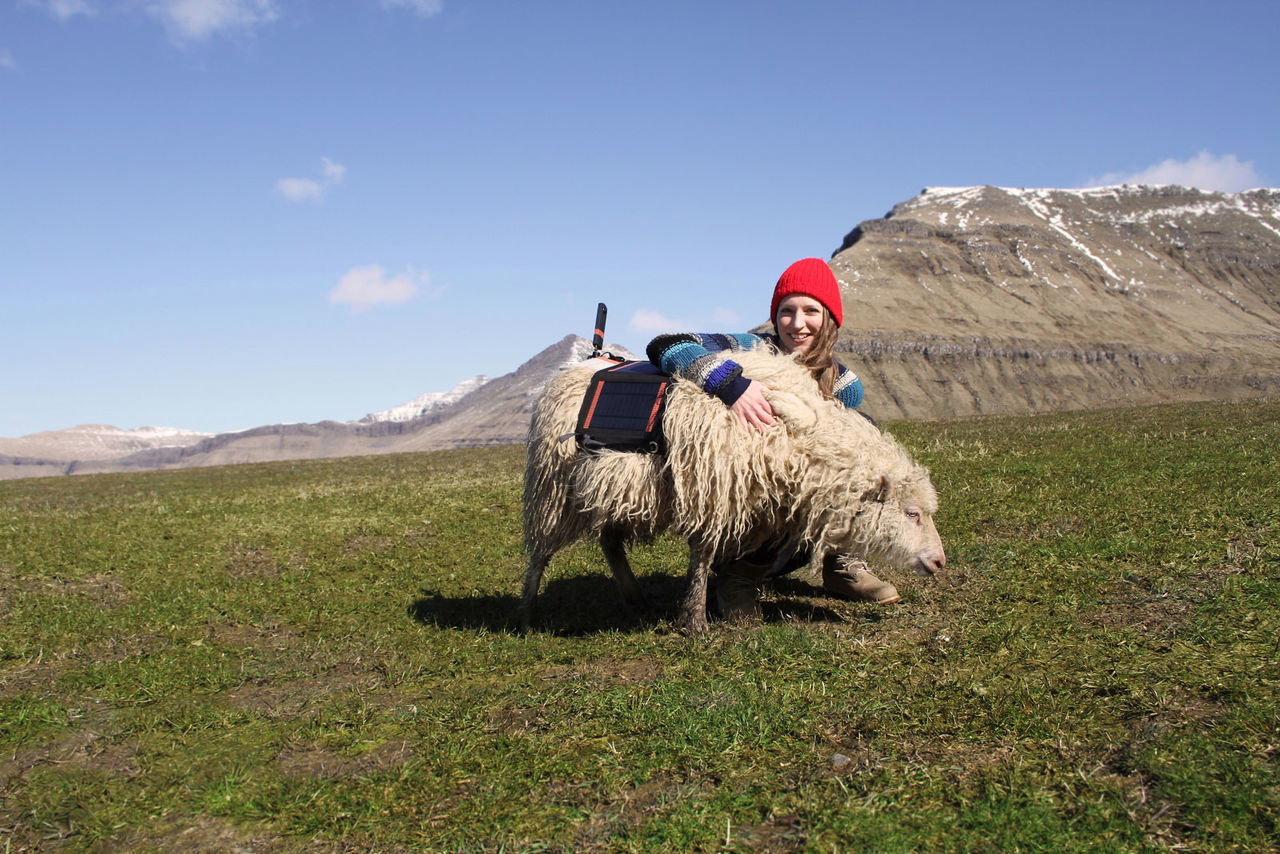
Färöarna hade fram tills nu försökt bygga upp sitt eget Street View med hjälp av kameraförsedda får i en tjänst man kallar för Sheep View. Problemet med den är att fåren inte följer vägarna på öarna utan vandrar fritt vilket gjorde att tjänsten antagligen blev mer underhållande än korrekt. Detta uppmärksammade Google och skickade därför över representanter från Google Maps tillsammans med ett gäng Street View-kameror som färöingarna nu använder för att skapa en korrekt representation på Google Street View.

Färöingarna kommer nu själva att använda Google Street View-kamerorna för att skapa Google Street View av öarna men man kommer även att låna ut dem till turister som kan tänka sig vara villiga att hjälpa till.

Webb, Google, google, google street view, kartor, färöarna, får, djurfeber, sheep view

Spotify ber vissa användare att ändra sina lösenord

För att de använt samma lösenord på andra tjänster

En del Spotify-användare har det senast dygnet fått mail från streamingtjänsten där de ombeds uppdatera sina lösenord. Detta beror inte på att Spotify har blivit hackade utan istället har man upptäckt att vissa Spotify-användare använder samma lösenord på Spotify som man har använt på andra tjänster som blivit hackade. I mailet som skickats ut står bland annat:
"To protect your Spotify account, we've reset your password. This is because we believe it may have been compromised during a leak on another service with which you use the same password.
Don't worry! This is purely a preventative security measure. Nobody has accessed your Spotify account, and your data is secure."

Exakt vilken eller vilka tjänster Spotify som refererar till vill man inte uppge. Det här är hur som helst ett smart drag av Spotify som fler tjänster antagligen borde börja använda sig av.

Webb, Spotify, spotify, säkerhet, lösenord