

Chrome kommer att sluta med stöd för SHA-1 om två år
Börjar varna för den gamla krypteringen redan nästa år
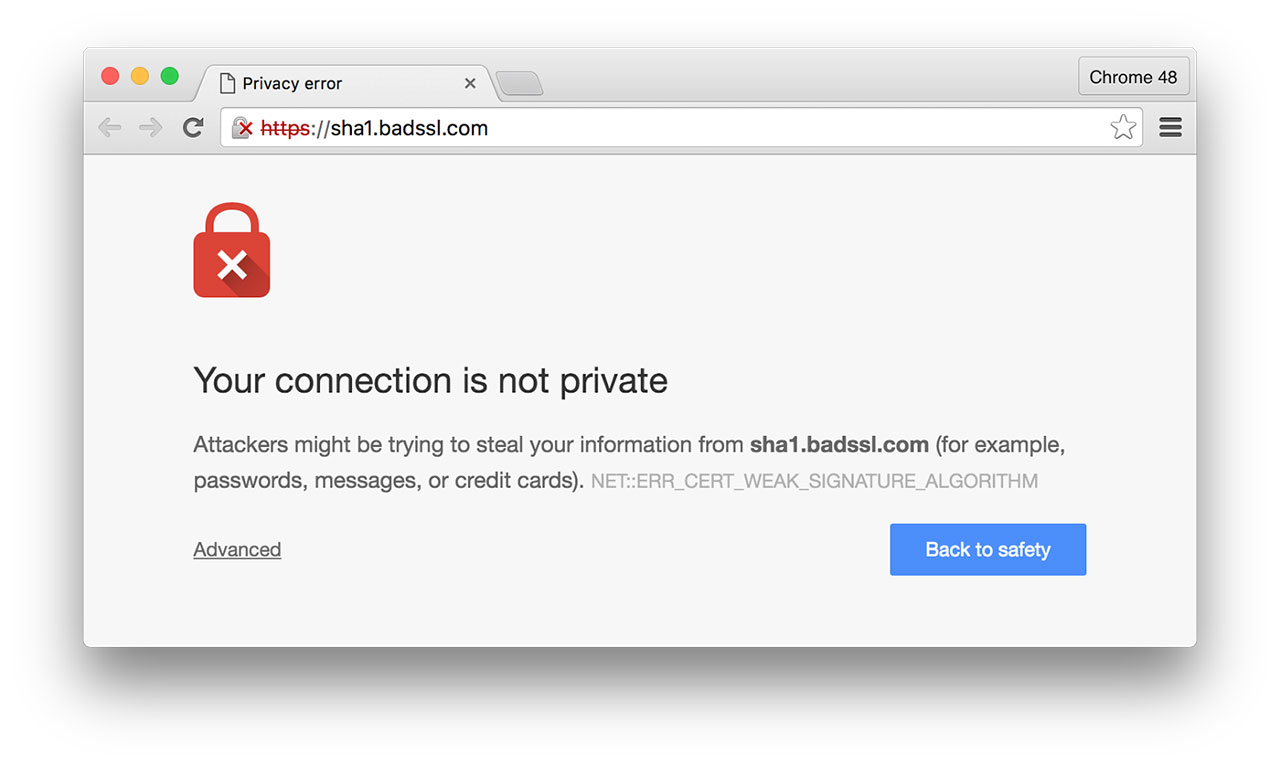
Google har meddelat på sin säkerhetsblogg att deras webbläsare Chrome från och med den 1:e januari 2016 kommer att börja varna användare om de ansluter sig till en webbplats som har ett SHA-1-baserat krypteringscertifikat.
Det handlar alltså om webbplatser som skickar data krypterat, typ Google, Facebook, Twitter och många, många fler, men som använder sig av den 20 år gamla krypteringsalgoritmen SHA-1 (Secure Hash Algorithm 1) [wiki] som i dagsläget inte anses tillräckligt säker för att garantera att "ingen" kan läsa den krypterade trafiken.
Förhoppningsvis kommer dock inte Chrome att behöva varna användare särskilt ofta då de organisationer och företag som utfärdar krypteringscertifikat inte kommer att vara tillåtna att utfärda SHA-1-baserade certifikat nästa år. Men det kan säkert finnas en och annan gammal webbtjänst som inte har uppdaterat sina certifkat efter det.
2017 kommer Chrome helt sluta stödja SHA-1-baserade krypteringscertifkat och då kommer man antagligen inte ens att kunna surfa in på de webbplatser som inte har uppdaterat sina certifikat tills dess.


Läs gärna våra regler!