

Säkerhetshål upptäckt i populära hörlurar
Sony, Bose och JBL bland de drabbade tillverkarna
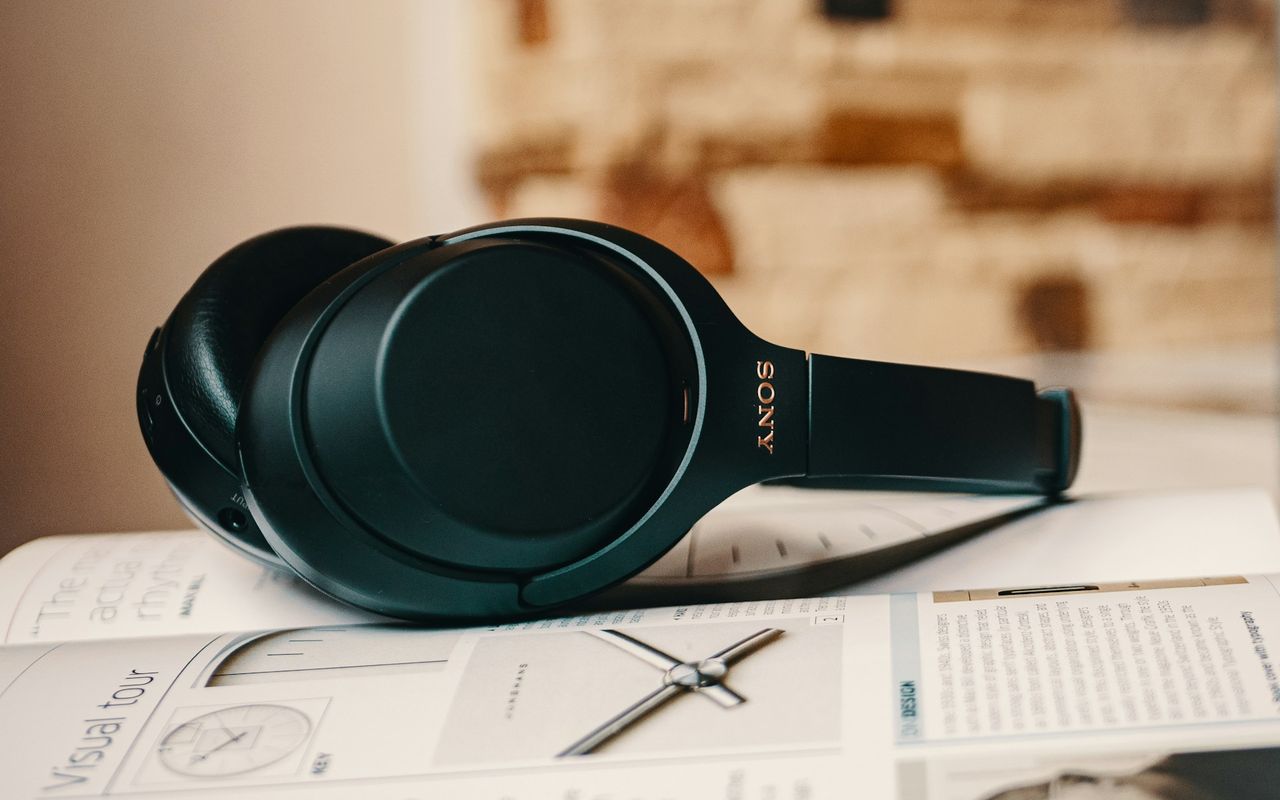
Enligt det tyska säkerhetsföretaget Ernw finns det allvarliga sårbarheter i Bluetooth-ljudchip tillverkade av den taiwanesiska leverantören Airoha, som går att hitta i ett gäng olika brusreducerande hörlurar som Sonys WH-1000XM-serie och Bose QuietComfort Earbuds, samt enheter från Jabra, Beyerdynamic och JBL.
Problemet ligger i ett osäkrat anpassat protokoll. Genom det kan angripare inom Bluetooth-räckvidd komma åt detta protokoll utan att behöva para ihop sig med en drabbad enhet eller ha någon tidigare autentisering. Detta ger dem möjlighet att läsa och skriva till enhetens minne och flashlagring, vilket i praktiken innebär fullständig kontroll.
Det allvarligaste attackscenariet är att någon kan kapa den betrodda anslutningen mellan hörlurarna och en smartphone. Genom att extrahera Bluetooth-länkningsnycklarna från hörlurarna kan en angripare imitera headsetet mot telefonen och sedan använda Hands-Free Profile för att styra telefonen.
Risken för att någon ska utföra denna attack är väldigt låg, eftersom det kräver en hel del kunskap och fysisk närhet till målet. Det skulle då främst vara journalister, diplomater eller företagsledare som skulle kunna bli utsatta.
Airoha har släppt en uppdatering till tillverkarna under den första veckan i juni. Det är dock nu upp till enskilda varumärken som Sony och Bose att rulla ut dessa uppdateringar för varje drabbad produkt.
Läs gärna våra regler!