Mamma ringer och berättar att "polisen" hörde av sig. En liga har tydligen kommit över hennes bankuppgifter, och nu vill de hjälpa henne att rädda pengarna innan det är för sent. Det låter så trovärdigt, och just därför är det så farligt.
Telefonbedragarna har blivit proffs. De använder fejkade nummer, inövade manus och till och med AI-röster för att låta som någon man litar på. Tiotusentals svenskar drabbas varje år, och det är ofta våra äldre som är måltavlan.
Se vem som ringer – verifierat med BankID
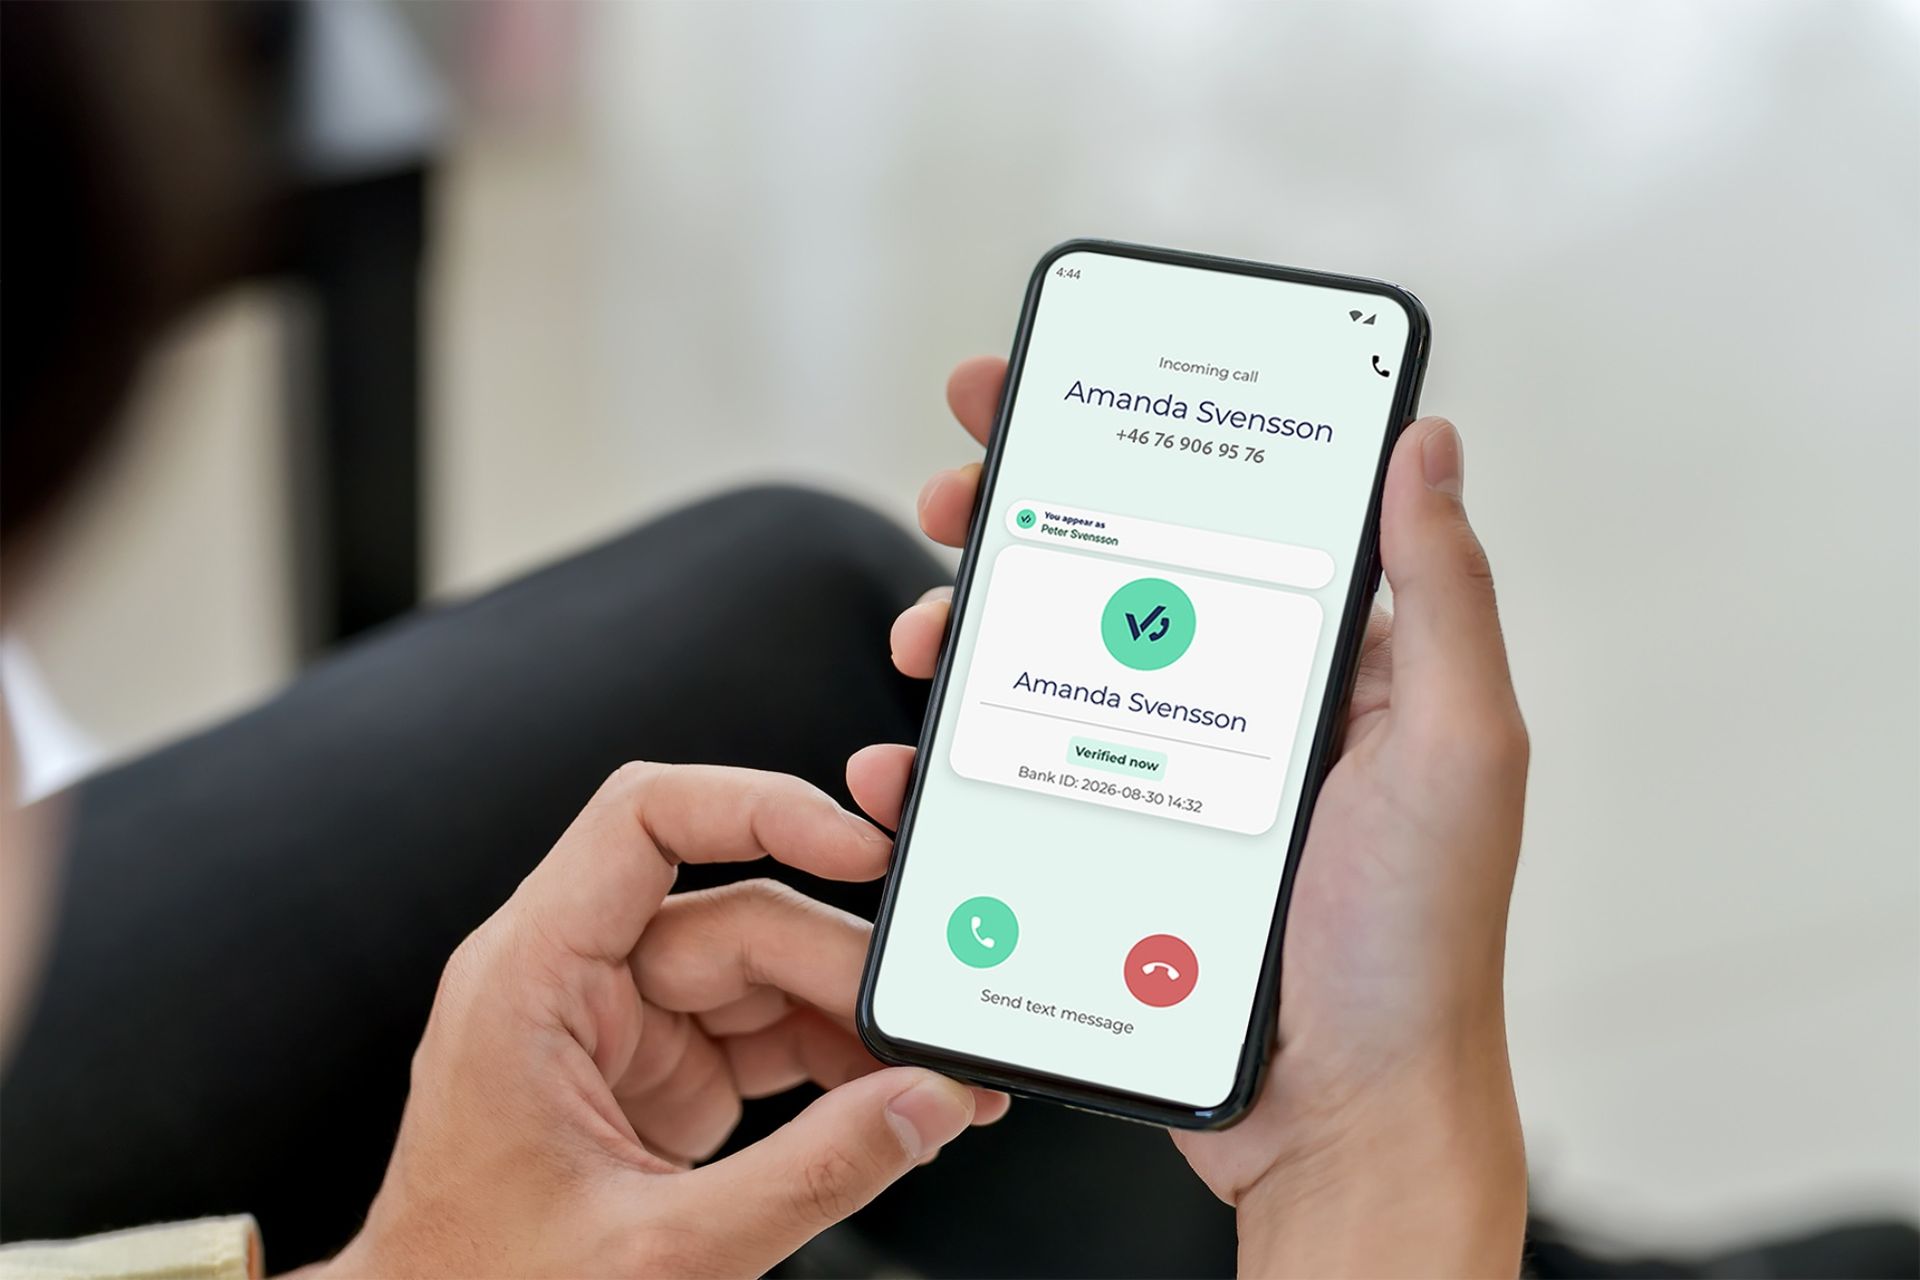
Svenska Verified Caller vänder på steken. Med appen kan den som ringer identifiera sig med BankID innan samtalet ens är besvarat. På skärmen syns namnet, att det är verifierat och när det skedde.Ett nummer går att förfalska. En röst går att klona. Men att legitimera sig med BankID som någon annan är en helt annan femma. Kan den som ringer inte visa vem den är, ja, då vet mamma att det är dags att lägga på.
Vill du att dina föräldrar ska kunna svara tryggt?Skaffa Verified Caller gratisLika enkelt som vanligt, fast tryggare
Det fina är att ingen behöver lära sig något nytt. Man ringer och tar emot samtal precis som vanligt, skillnaden är bara att man ser vem det faktiskt är.Och om den som ringer inte har appen? Inga problem. Du som har appen kan då be den som ringer att verifiera sig med BankID via en webblänk. Dessutom slipper de missa viktiga samtal av ren försiktighet. När vårdcentralen, försäkringsbolaget eller hemtjänsten ringer syns det direkt.
Född ur en riktig bluffhistoria
Idén kom till grundaren Roger Strandbro för ett par år sedan, när hans egen mamma blev utsatt för telefonbedragare. Han lyckades avstyra det i tid, men insåg att långt ifrån alla har samma tur. Tillsammans med Peter Idestam-Almquist startade han Verified Caller i Stockholm våren 2024. Nu, efter drygt två års utveckling, finns appen för både iPhone och Android.Och det bästa? Den är helt gratis för privatpersoner. Nästa gång du hälsar på kan du alltså installera den i telefonen åt mamma och pappa på en minut. Du får lugn i magen, de får tryggare samtal.


Läs gärna våra regler!