
xAI:s kodverktyg läckte känslig data
Grok Build laddade upp hela Git-arkivet, API-nycklar och allt
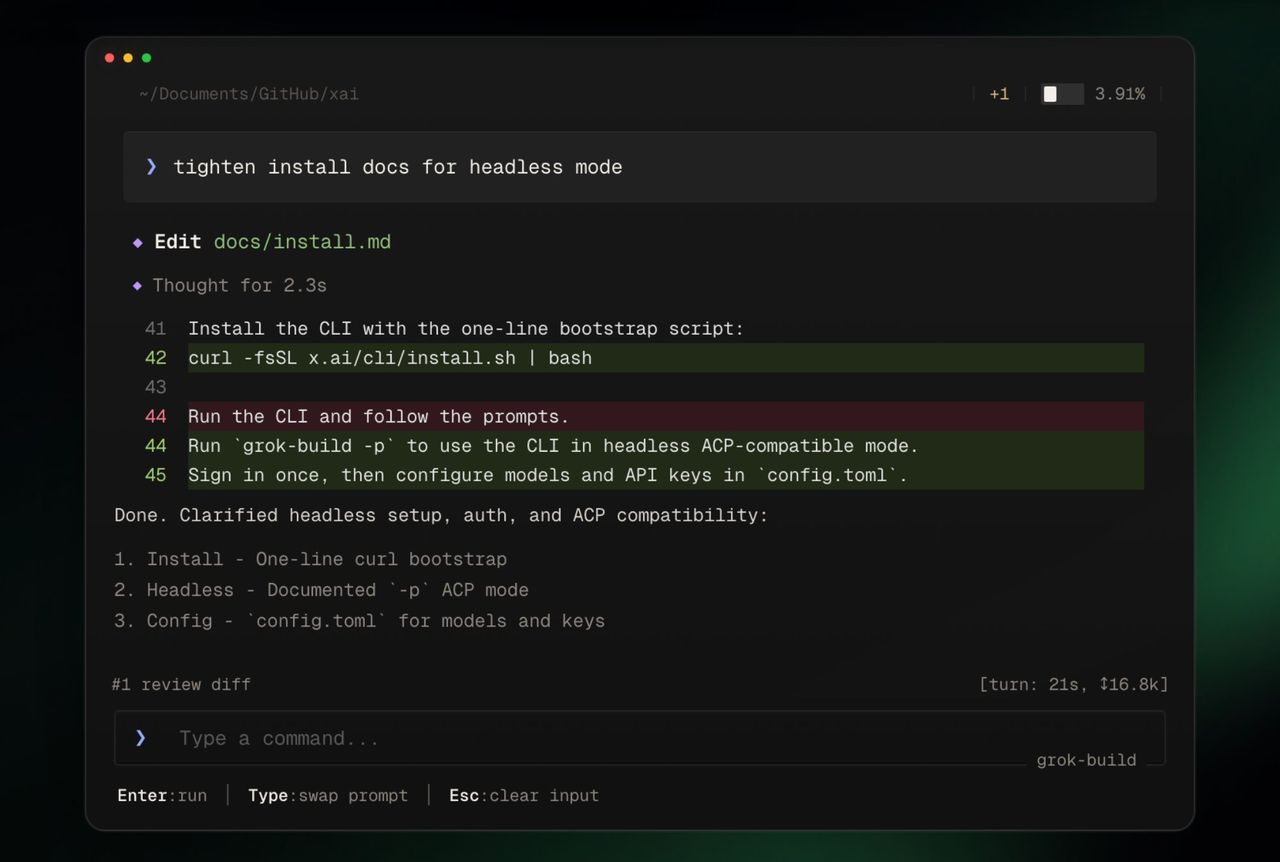
Säkerhetsforskare märkte förra veckan att xAI:s kodverktyg Grok Build laddade upp Git-arkiv, inklusive all historik och raderade filer, till molnet. I ett testfall skickades över 5 gigabyte data från ett arkiv, trots att AI-modellen bara behövde några hundra kilobyte för att utföra sitt jobb.
Det mest kritiska är att Grok Build även skickade med dolda filer och historik. Det innebär att API-nycklar eller lösenord som tidigare funnits i koden, men som senare raderats, ändå hamnade hos xAI eftersom hela Git-historiken inkluderades i uppladdningen.
Till skillnad från konkurrenter som Claude Code och Gemini, som bara skickar de filer de faktiskt arbetar med, utmärkte sig Grok Build genom att kopiera hela arbetsytan. Detta även om man hade slagit på inställningen om att man inte ville att ens kod användes för uppladdning och träning.
Efter att bristerna uppmärksammades har xAI stängt av funktionen via sina servrar och via sociala medier har man lovat att all användardata som laddats upp tidigare ska raderas. Trots detta löfte om radering visar analyser av den senaste versionen av verktyget att koden för att ladda upp arkiven fortfarande finns kvar, men att den just nu endast är inaktiverad. Viss vaksamhet bör fortfarande tillämpas enligt säkerhetsforskare.
Så om man har använt Grok Build bör man omedelbart byta ut alla hemligheter, såsom API-nycklar och lösenord, som någonsin funnits i sitt Git-arkiv, även de man raderat för länge sedan.
Läs gärna våra regler!